CURRENT SOURCE MAP
功能说明
本页以当前 autoops-web 页面路由和 autoops-api Gin 路由为事实源,README 仅作为历史定位参考。
平台能力全景
AutoOps 以 CMDB 为资源上下文,将专业运维域接入同一控制面。每个模块保留自己的深度,同时共享身份、权限、凭据、任务和审计能力。
/cmdb /bastion主机、多云、IDC、网络、数据库资产、业务模型、SSH、RDP 与授权。
/k8s集群到 Pod 的资源管理、终端、文件、YAML、巡检与 Arthas。
/logs日志项目、存储、采集任务、Agent、K8s 采集、检索、链路与告警。
/alert数据源、规则、模板、事件、静默、通知、域名与大屏。
/db资产、查询、导出、SQL 审核工单、执行审计、监控与慢日志。
/task /ticket定时任务、模板、Ansible、运行监控、日常工单、审批流与发布。
/cost多云账号、账单同步、余额告警、趋势、分布与费用明细。
/ai /aiops模型、MCP、Skill、知识库、日志与 K8s 分析、Agent Run。
/system /audit用户、角色、菜单、部门、LDAP、访客只读、操作日志和会话录屏。
CMDB 与资源连接
前端从 /cmdb/ecs 延伸到主机详情、网络设备、IDC、数据库资产、业务模型和资产大屏。后端同时提供多云同步、SSH/SFTP、SNMP、Agent、WinRM/RDP 与堡垒机授权接口。
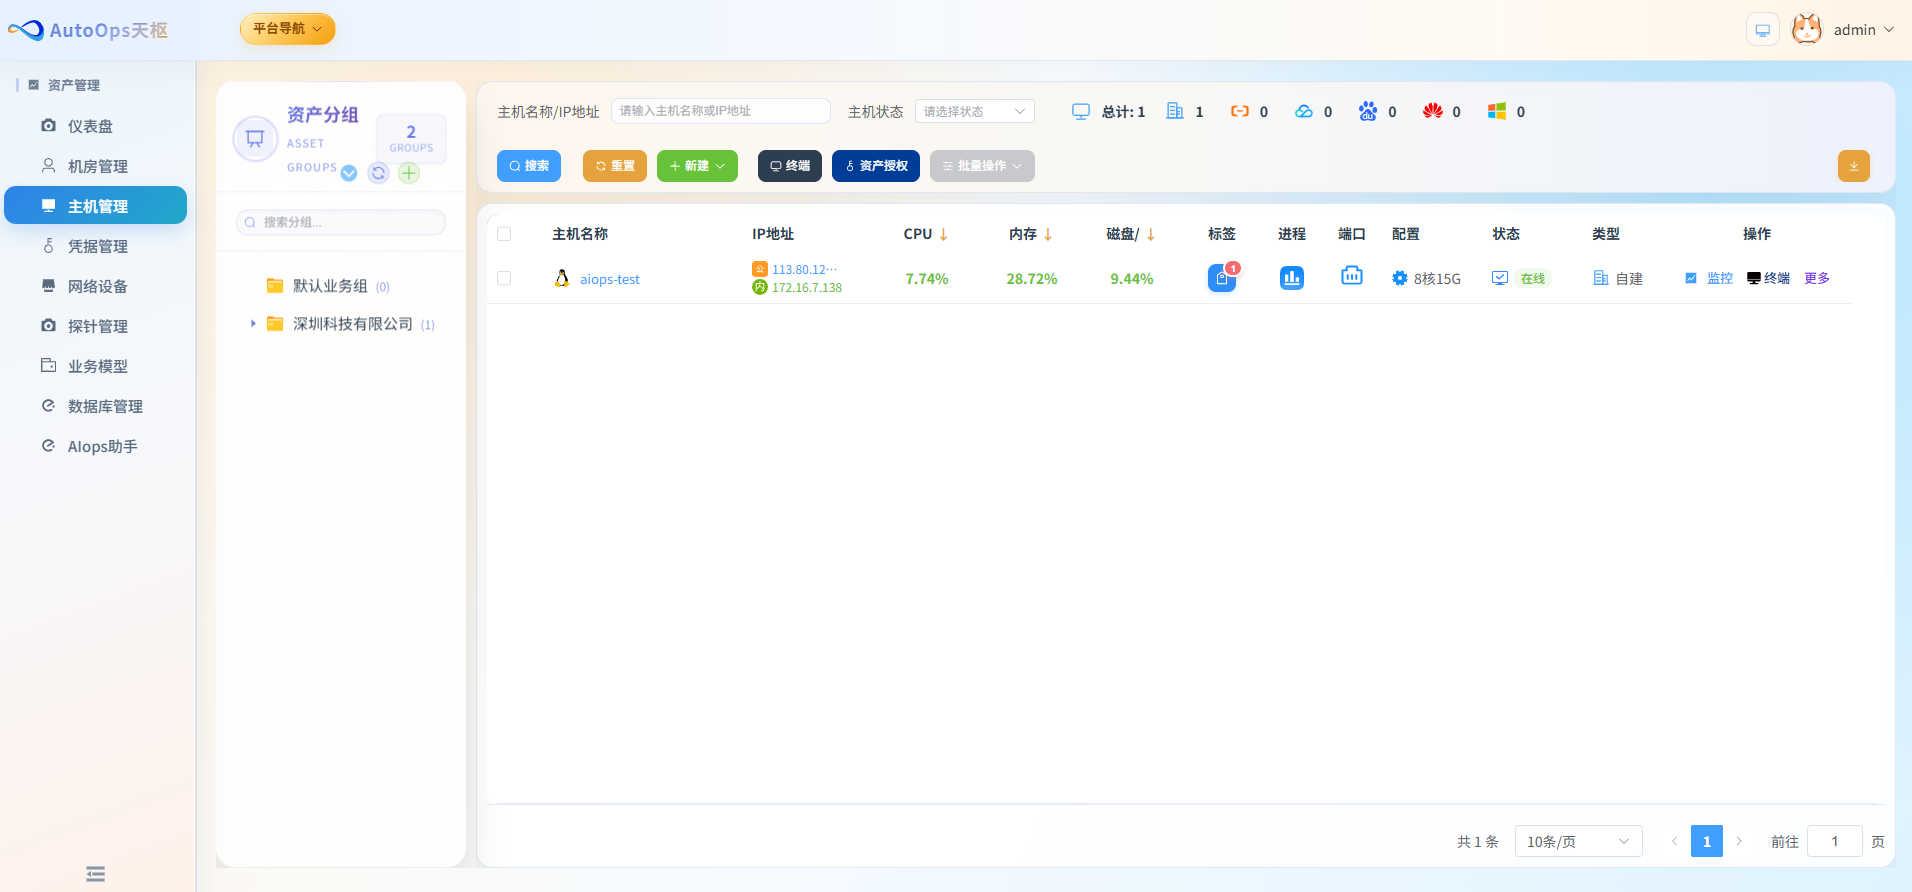
支持主机分组、导入导出、阿里云、腾讯云、百度云、华为云、AWS 与火山引擎同步。
机房、机柜、资产位置、硬件监控,以及交换机 SNMP 资源与 SSH 操作。
维护资源绑定、拓扑、健康快照、可观测配置、日志分析和关联告警。
主机授权、资产授权、SSH、RDP、文件传输、会话与命令审计形成统一入口。
Kubernetes 管理
当前源码不只提供集群列表。节点、命名空间、Deployment、Pod、Service、Ingress、PVC、PV、StorageClass、ConfigMap 和 Secret 均有查询与操作接口。
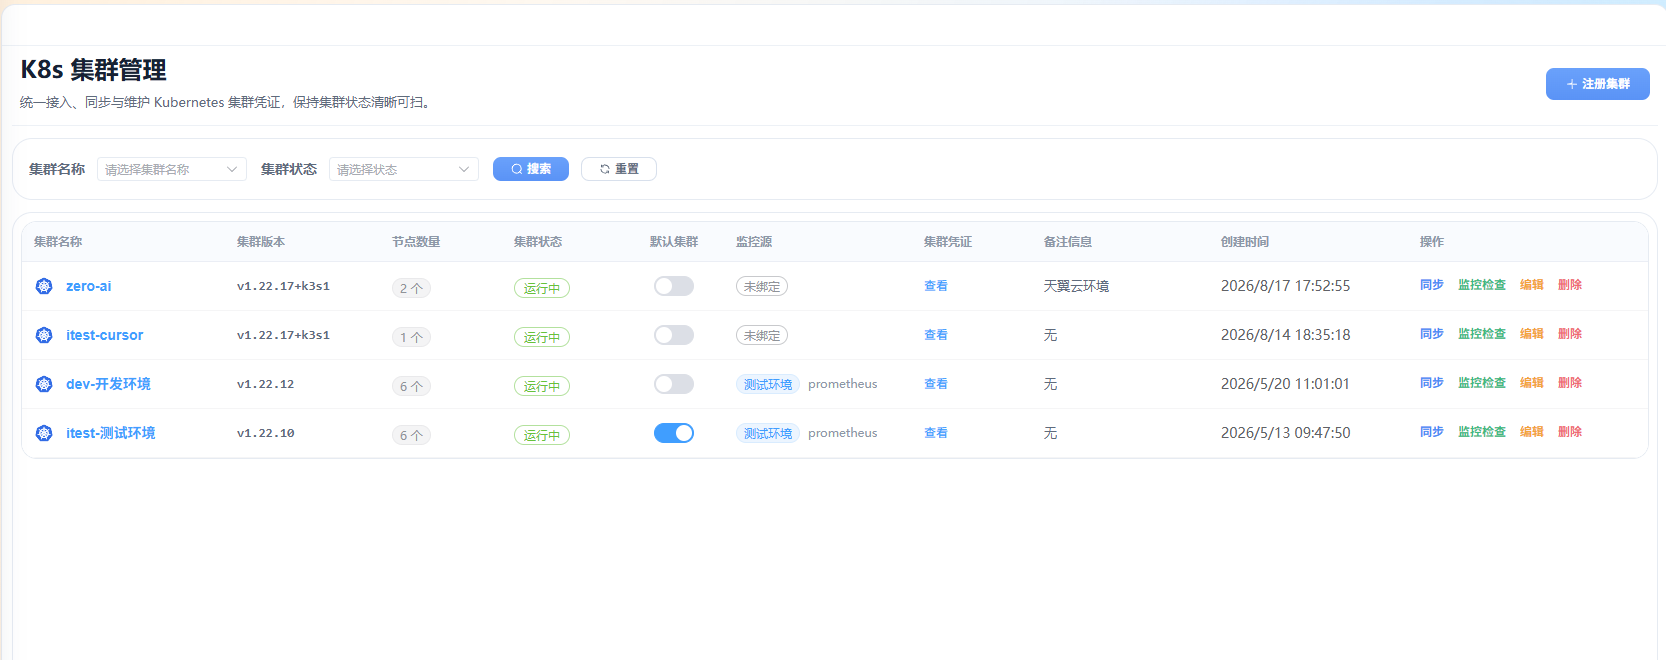
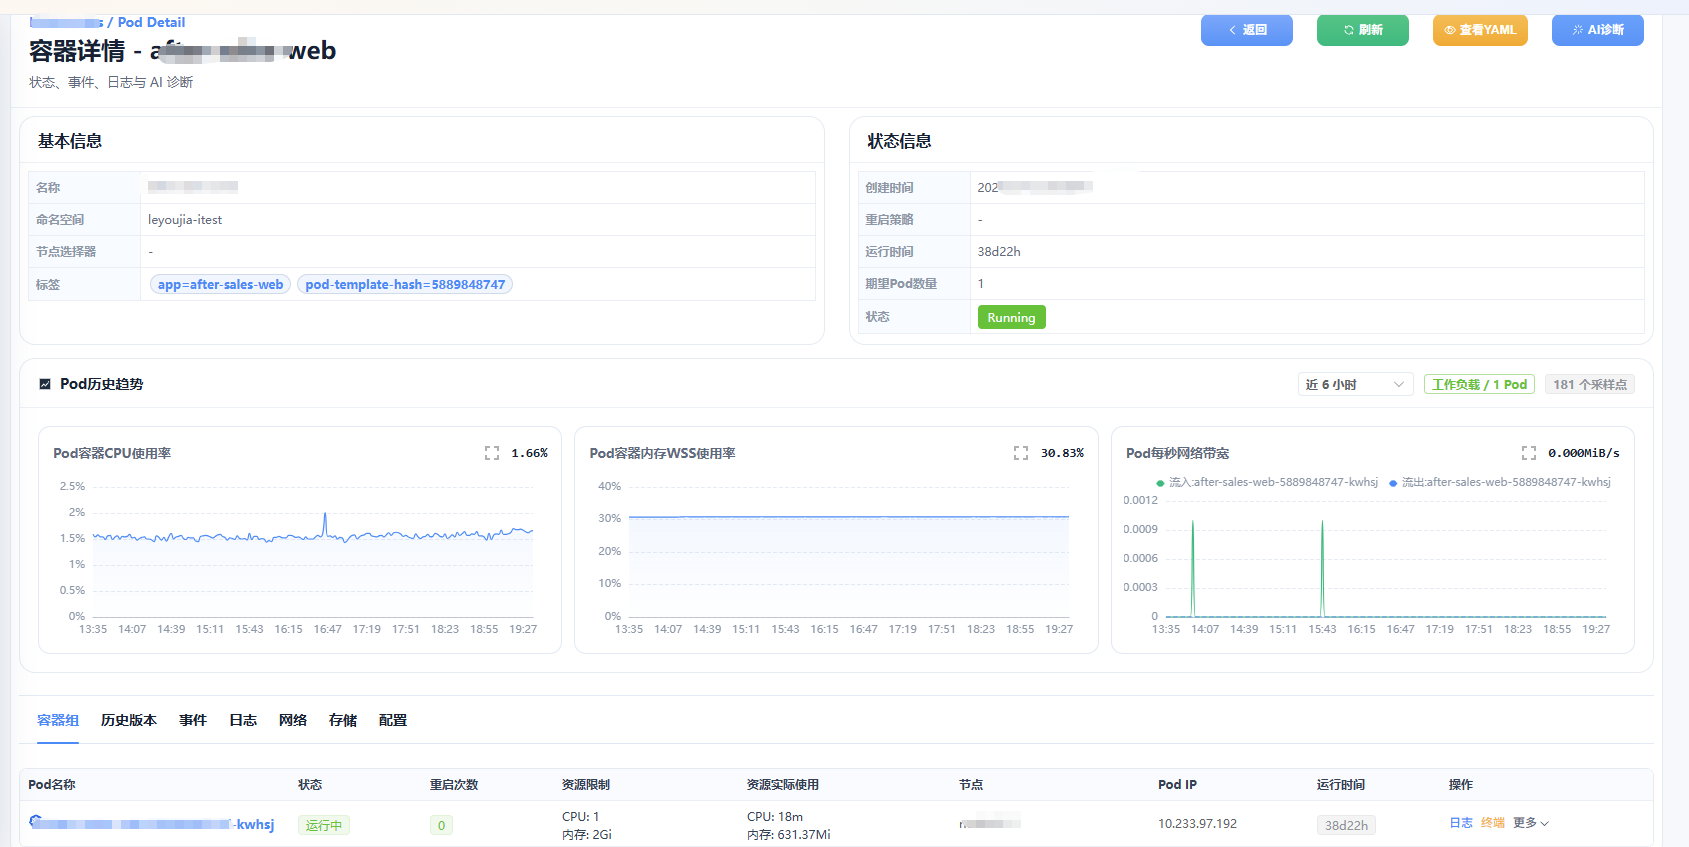
源码包含扩缩容、重启、暂停、恢复、回滚、驱逐、日志流、终端、文件管理、YAML 校验、资源配额、巡检与 Arthas 诊断。
日志、告警与可观测
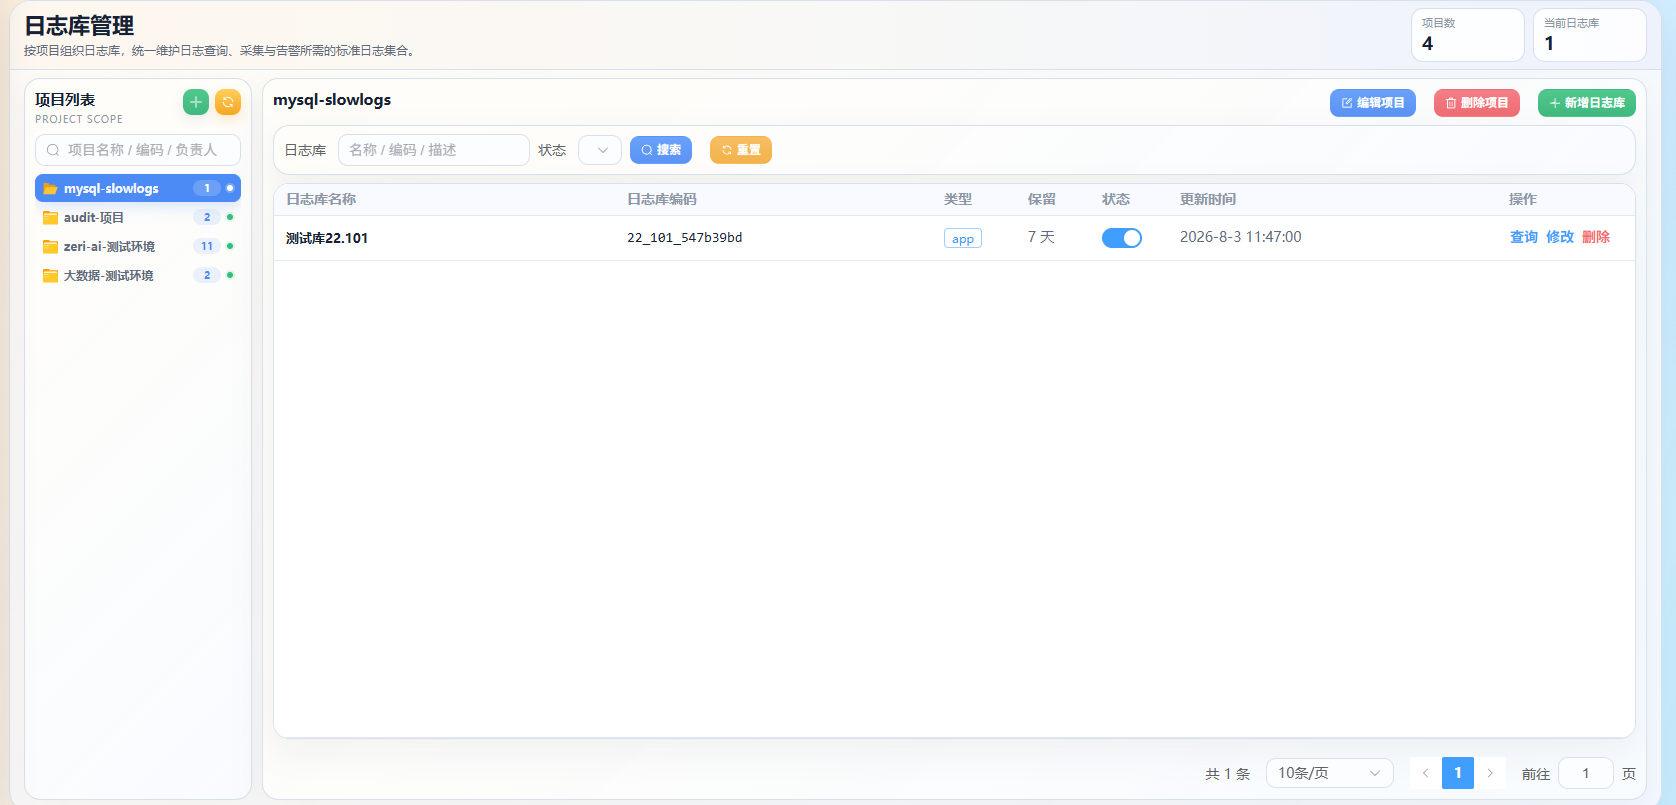
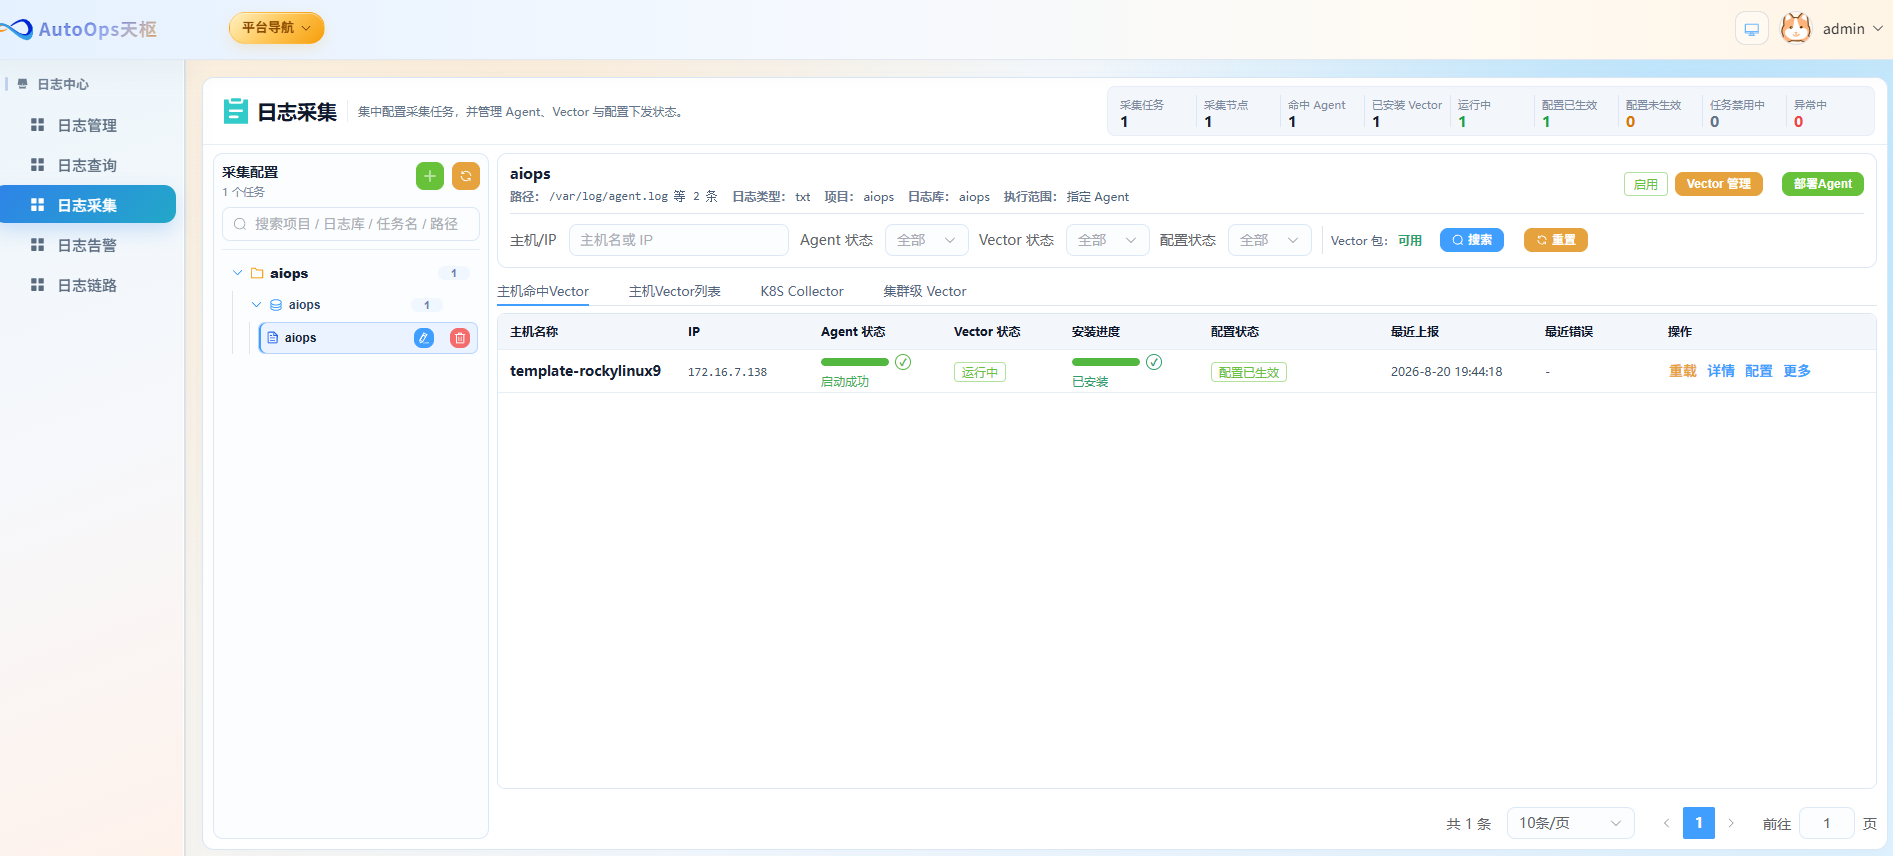
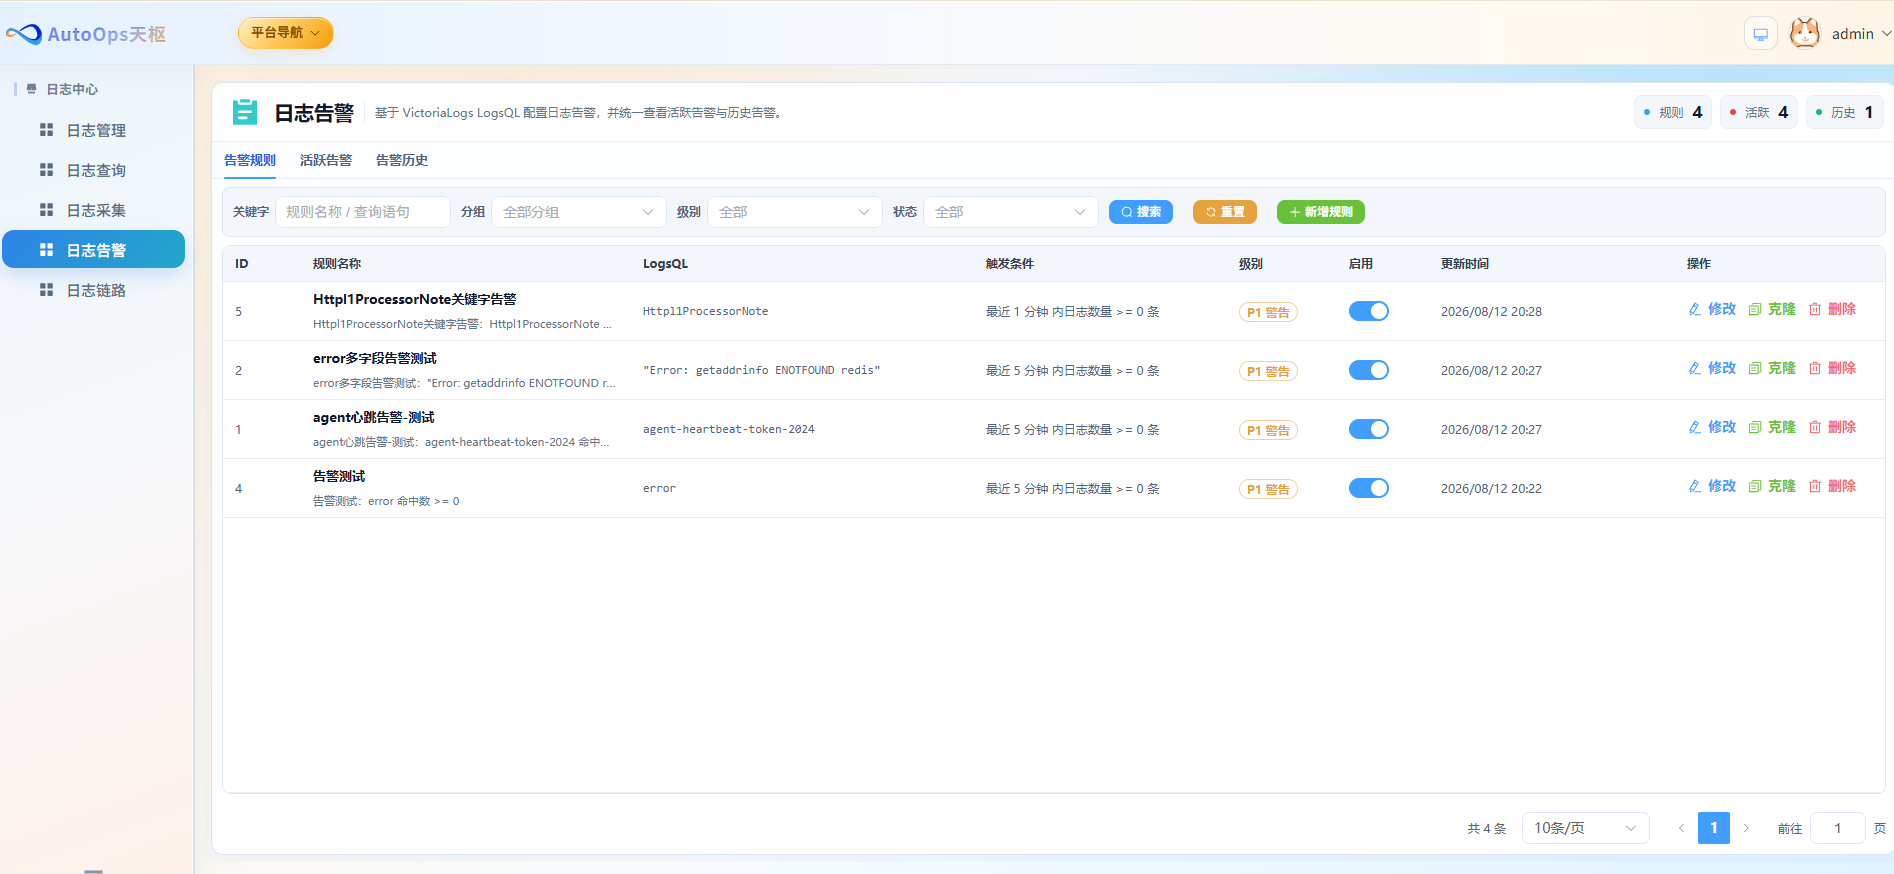
日志路由以 VictoriaLogs 为查询底座,覆盖项目、存储库、解析模板、Vector Agent、采集任务、K8s Collector、日志检索、链路和日志告警。告警域提供规则、事件、静默、通知和大屏。
数据库、任务与工单
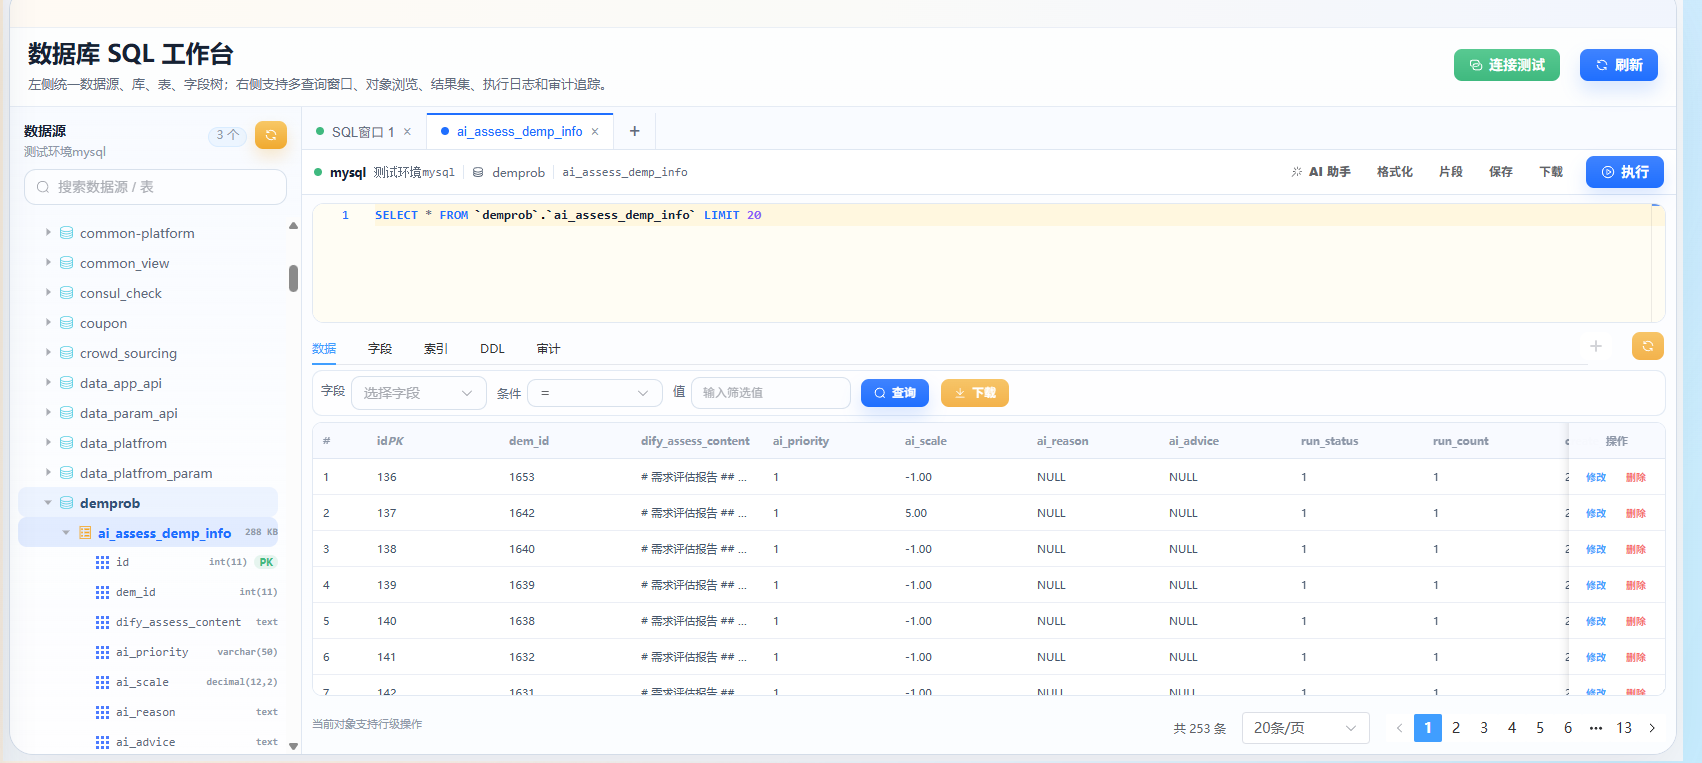
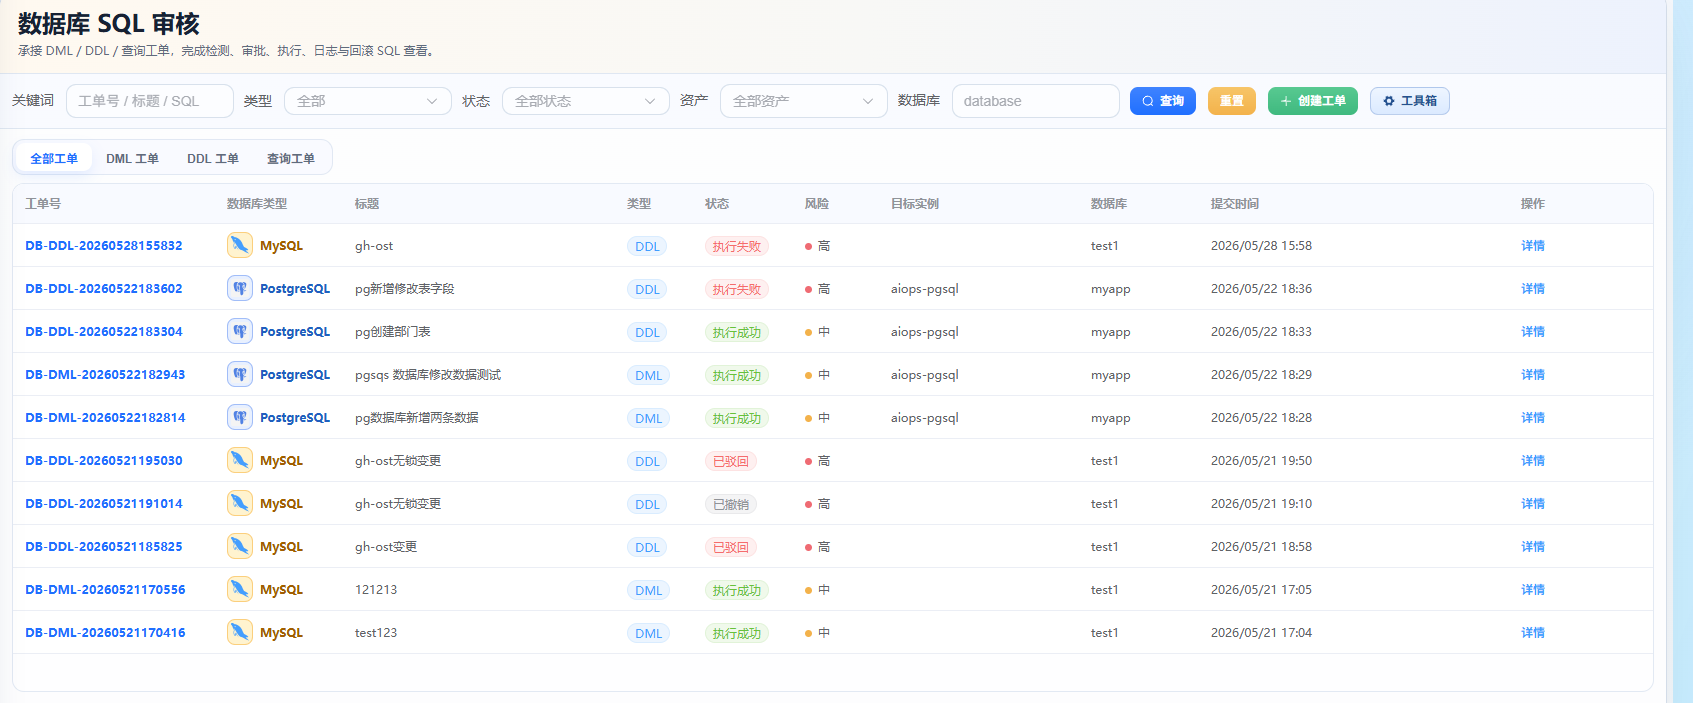
数据库模块覆盖资产连通性、数据查询与导出、SQL 补全、执行历史、DML/DDL/查询审核、审批、执行、回滚、结果导出、监控和慢日志任务。
自动化执行
任务中心提供脚本任务、模板、定时调度、Ansible、K8s 任务、队列指标和运行日志。工单模块提供审批流、日常工单与 Jenkins 发布工单,支持执行、重试、中止和构建日志。
AIOps 智能运维
智能能力建立在平台上下文之上。当前 API 包含模型提供商配置、MCP 服务与工具目录、声明式 Skill、知识库、主机与 K8s 日志分析、MySQL 分析、告警 Agent、运行状态和流式结果。
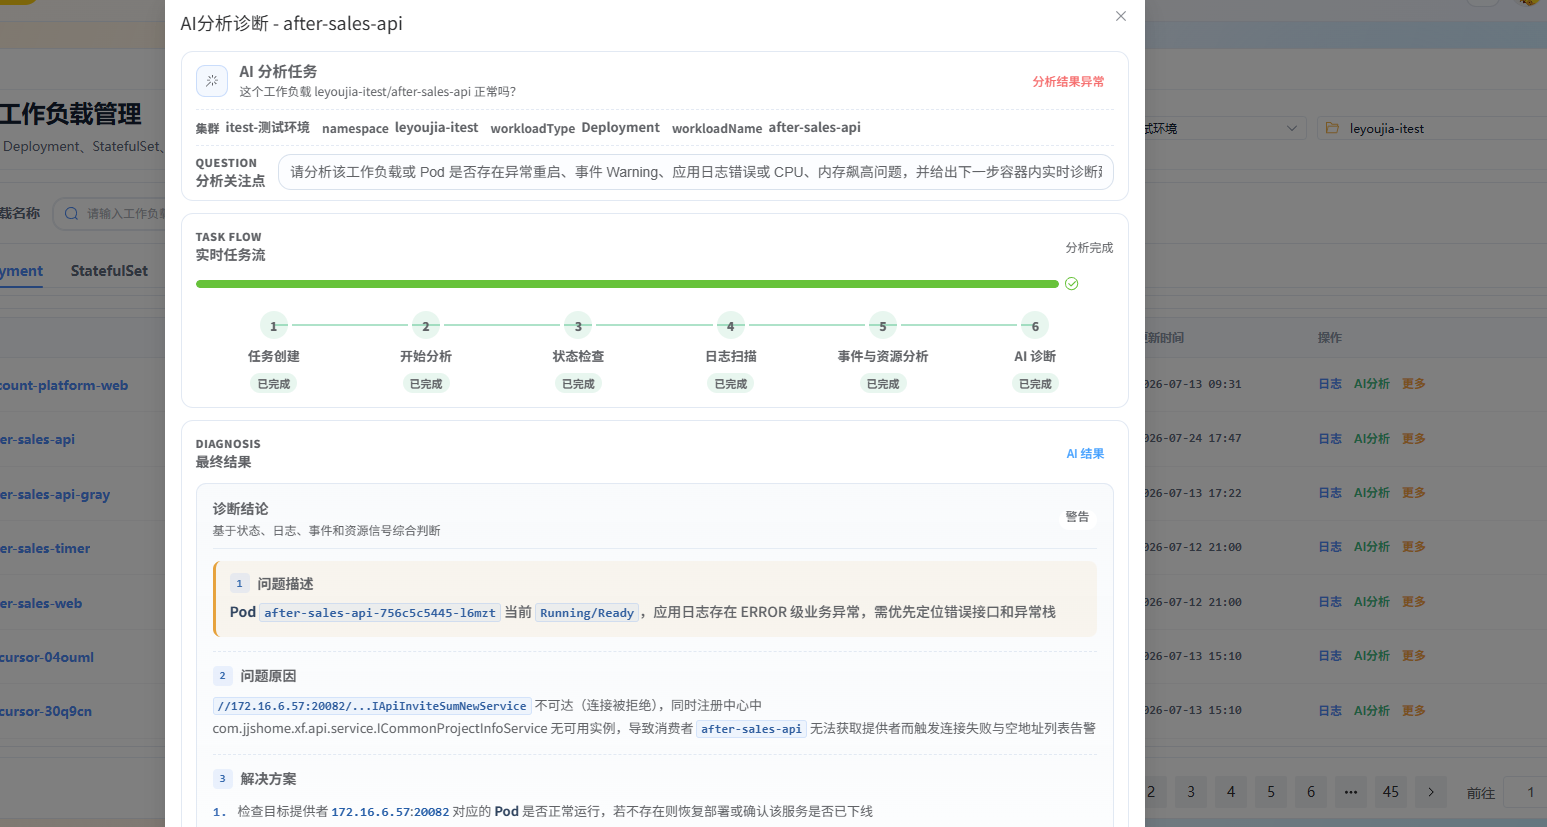
公开 MCP 与企业微信插件入口受许可证中间件保护,登录后的业务路由继续经过 JWT、操作日志、访客只读和许可证校验。
权限与审计
用户、角色、部门、岗位、菜单与按钮权限,支持 LDAP 配置和登录。
认证路由统一经过 VisitorReadOnlyMiddleware,限制只读用户的写操作。
堡垒机按用户或用户组授权主机和其他资产,并在连接前检查权限。
登录、操作、活动、终端录像、命令与敏感命令风险均有查询接口。